
主页搜索
搜索
选择时间
搜索范围
全部的
‘访问控制’新闻 3个
-
 卡卡支付保险同时获得信息保护与云安全国际认证
卡卡支付保险在信息保护和云安全领域同时获得国际标准认证,进一步增强了其安全竞争力。卡卡支付保险于25日宣布,已同时获得国际标准化组织(ISO)制定的信息保护国际认证“ISO 27001”和云安全国际认证“ISO 27017”。此次认证涵盖了卡卡支付保险的保险服务运营环境的各个方面。ISO 27001是信息保护领域的代表性国际标准认证,评估信息保护政策、风险管理、访问控制、运营安全、事件响应等信息保护管理体系的整体情况。ISO 27017则是针对云服务环境的国际标准,评估数据保护、访问权限管理、虚拟环境保护等云环境所需的安全控制和运营指南。卡卡支付保险表示,这一认证是其为保护用户信息而制定相关规定并持续提升安全管理体系的结果。特别是通过此次认证,公司的安全体系和运营能力得到了国际认可。卡卡支付保险首席信息保护官金熙俊表示:“此次获得ISO 27001和27017认证,标志着我们的信息保护和云安全能力得到了国际认可。未来,我们将继续把用户信息保护作为首要价值,不断强化安全管理体系,以提供可信赖的服务环境。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-06-25 19:08:00 -
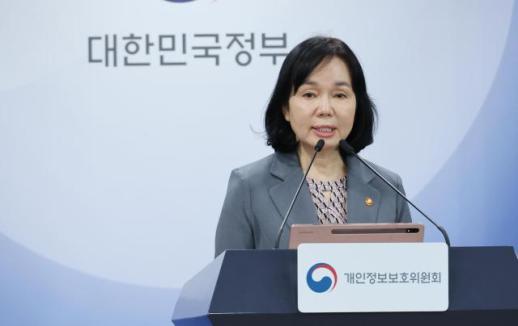 韩国最大个人信息泄露事件:쿠팡被罚6247亿韩元
个人信息保护委员会对쿠팡处以6247亿韩元的罚款。这是与单一个人信息泄露事件相关的历史上最大规模的制裁。泄露的个人信息多达3750万条,包括姓名、电子邮件、地址、电话号码、共同入口密码和订单记录。此外,还发现其在没有法律依据的情况下收集了1117万人的在线活动记录。仅从罚款金额就可以推测出事件的严重性,但此次事件的本质远不止于数字。企业未能妥善保护客户的个人信息,这是更深层次的问题。 在数字经济时代,个人信息是企业最重要的资产之一。然而,更准确地说,个人信息并不是企业的资产,而是客户的权利。企业并不拥有客户的信息,而是受托管理。因此,个人信息保护不仅仅是法律义务,更是企业与客户之间最基本的信任契约。 此次事件更为严重的原因在于,个人信息保护委员会指出“并非高度黑客攻击,而是基本安全管理体系的缺失和管理疏忽”是导致事件的原因。这并不是因为受到国家级攻击而导致的事故,而是基本管理体系未能正常运作。如果在认证签名密钥管理、访问控制、内部监控等个人信息保护的基本领域出现问题,那么这就是管理上的问题,而非技术问题。 尤其是个人信息保护责任人(CPO)在事故调查和决策过程中被排除,这一点不容小觑。个人信息保护责任人是企业内部负责个人信息保护的最终负责人。如果其角色仅仅是形式上的,那么个人信息保护体系本身就无法正常运作。个人信息保护委员会将其视为制度的形骸化,而不仅仅是内部沟通缺失,正是基于这一点。 更令人担忧的是无授权信息收集问题。调查显示,쿠팡在第三方网站和应用程序上收集用户活动记录,并以可识别个人的形式存储在数据库中。平台企业通过数据提升服务的趋势是全球性的。然而,数据的使用必须建立在用户同意和法律依据的原则之上。一旦以便利和创新的名义侵犯个人权利,平台的竞争力就不再是创新,而是源于垄断性的信息收集能力。 此次事件并非仅仅是쿠팡的问题。无数平台企业和在线服务企业都应对此进行反思。客户信息越多,企业的责任就越大。企业规模越大,个人信息保护就应成为管理的核心价值,而非成本。拥有数千万条个人信息的企业,必须将安全投资、内部控制和个人信息保护组织的独立性作为首要任务。 6247亿韩元的罚款绝非小数。然而,这不仅仅是金钱问题。个人信息泄露的损害无法通过支付罚款来恢复。泄露的信息无法逆转,损害可能会持续很长时间。客户交给企业的信息并不是商品,而是信任的象征,这一点不容忽视。 쿠팡不应将此次事件视为简单的法律制裁。必须进行彻底的原因调查、负责任的道歉和切实的防止再次发生的对策。政府也应持续完善提高个人信息保护制度的有效性和增强企业责任感的措施。 数字经济的竞争力并不在于数据的数量,而在于信任的水平。无法保护客户个人信息的企业,最终也无法维护客户的信任。这是此次쿠팡事件给我们社会留下的最沉重的教训。
2026-06-11 22:21:00 -
 韩国政府与美国安防公司安特罗皮克讨论AI与网络安全合作
政府与美国人工智能公司安特罗皮克举行会议,讨论AI与网络安全的合作方案。随着对安特罗皮克下一代AI模型“米托斯”的安全担忧加剧,韩国希望参与全球合作网络,并提升国内独立安全能力。 科学技术信息通信部于11日与相关部门及机构召开了与安特罗皮克的AI与网络安全合作方案讨论会。政府方面由科学技术信息通信部第二次官柳济明、外交部、国家情报院、金融委员会、人工智能安全研究所(AISI)、韩国互联网振兴院(KISA)、金融安全院等出席。安特罗皮克方面则有全球政策总监迈克尔·塞利托等人参与。 此次会晤是继2月在印度AI影响力峰会上,背景勋副总理兼科学技术信息通信部部长与安特罗皮克首席执行官达里奥·阿莫德讨论合作议题后的后续行动。表面上看是AI安全与信任的合作,但实际讨论的核心是米托斯与项目玻璃翅膀。 项目玻璃翅膀是安特罗皮克计划有限开放其高性能AI模型“克劳德·米托斯预览”,以进行防御目的的网络安全验证的全球合作构想。路透社报道,该项目还包括亚马逊、微软、苹果、谷歌、英伟达、CrowdStrike、Palo Alto Networks等公司,安特罗皮克正在推动扩大对主要软件基础设施管理机构的访问。 政府在此次会谈中向安特罗皮克提出了韩国企业与机构的网络安全合作建议。韩国希望利用米托斯等技术提前应对漏洞公开和安全问题,并请求相关信息共享。科学技术信息通信部介绍了AI基本法等国内AI安全与信任政策,并讨论了AISI与安特罗皮克的合作方案。 然而,项目玻璃翅膀的参与尚未确定。国内尚无参与案例,且此次会谈中并未得到实质性确认。据部分报道,AISI与KISA已正式请求作为韩国代表机构参与,但安特罗皮克方面的最终接受情况尚未确认。 围绕米托斯的争议源于AI安全能力的双面性。米托斯被认为在发现高风险软件漏洞方面具有优势,但同样的能力也可能被滥用于攻击自动化。华盛顿邮报报道,安特罗皮克可以帮助修复长期被忽视的漏洞,但也可能增强黑客的攻击能力。 在美国,关于扩大访问的谨慎声音也在增加。《华尔街日报》报道,白宫反对安特罗皮克扩大米托斯访问的计划,认为如果将强大的网络AI模型开放给更多机构,滥用风险和控制问题将加剧。 政府也在朝着短期合作与中长期自立并行的方向发展。短期内,通过与安特罗皮克等全球AI领先企业的合作,提高漏洞信息共享和防御能力;中长期则推动网络安全专用独立AI模型的开发。科学技术信息通信部计划在本月底或下月初,发布国内独立AI基础模型开发企业与安全行业意见的AI安全应对方案。 此次讨论表明,AI安全问题已超越单纯的技术合作,成为国家安全与产业竞争力的问题。AI可以提高漏洞检测与应对的速度,但攻击者也可以利用同样的技术。如果韩国无法接入全球合作网络,将在获取最新威胁信息与防御技术方面落后,反之,盲目开放又可能加大控制风险。 政府的任务十分明确。无论是否参与玻璃翅膀,国内安全企业、研究机构、金融、通信、平台企业都需要共同建立可用的验证体系。AI安全模型的性能与访问权限、用户验证、日志管理、滥用监控责任等同样重要。独立模型的开发也必须能够在实际漏洞分析与应对中发挥作用。 柳济明科学技术信息通信部第二次官表示:“前沿级AI模型的性能正在快速提升,应用范围也在扩大,创造安全的使用环境与AI创新同样是重要任务。我们将积极与全球AI领先企业合作,加强AI模型的安全性、网络安全能力等AI风险的预防与应对体系。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-12 12:27:46
-
卡卡支付保险同时获得信息保护与云安全国际认证
卡卡支付保险在信息保护和云安全领域同时获得国际标准认证,进一步增强了其安全竞争力。卡卡支付保险于25日宣布,已同时获得国际标准化组织(ISO)制定的信息保护国际认证“ISO 27001”和云安全国际认证“ISO 27017”。此次认证涵盖了卡卡支付保险的保险服务运营环境的各个方面。ISO 27001是信息保护领域的代表性国际标准认证,评估信息保护政策、风险管理、访问控制、运营安全、事件响应等信息保护管理体系的整体情况。ISO 27017则是针对云服务环境的国际标准,评估数据保护、访问权限管理、虚拟环境保护等云环境所需的安全控制和运营指南。卡卡支付保险表示,这一认证是其为保护用户信息而制定相关规定并持续提升安全管理体系的结果。特别是通过此次认证,公司的安全体系和运营能力得到了国际认可。卡卡支付保险首席信息保护官金熙俊表示:“此次获得ISO 27001和27017认证,标志着我们的信息保护和云安全能力得到了国际认可。未来,我们将继续把用户信息保护作为首要价值,不断强化安全管理体系,以提供可信赖的服务环境。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-06-25 19:08:00 -
韩国最大个人信息泄露事件:쿠팡被罚6247亿韩元
个人信息保护委员会对쿠팡处以6247亿韩元的罚款。这是与单一个人信息泄露事件相关的历史上最大规模的制裁。泄露的个人信息多达3750万条,包括姓名、电子邮件、地址、电话号码、共同入口密码和订单记录。此外,还发现其在没有法律依据的情况下收集了1117万人的在线活动记录。仅从罚款金额就可以推测出事件的严重性,但此次事件的本质远不止于数字。企业未能妥善保护客户的个人信息,这是更深层次的问题。 在数字经济时代,个人信息是企业最重要的资产之一。然而,更准确地说,个人信息并不是企业的资产,而是客户的权利。企业并不拥有客户的信息,而是受托管理。因此,个人信息保护不仅仅是法律义务,更是企业与客户之间最基本的信任契约。 此次事件更为严重的原因在于,个人信息保护委员会指出“并非高度黑客攻击,而是基本安全管理体系的缺失和管理疏忽”是导致事件的原因。这并不是因为受到国家级攻击而导致的事故,而是基本管理体系未能正常运作。如果在认证签名密钥管理、访问控制、内部监控等个人信息保护的基本领域出现问题,那么这就是管理上的问题,而非技术问题。 尤其是个人信息保护责任人(CPO)在事故调查和决策过程中被排除,这一点不容小觑。个人信息保护责任人是企业内部负责个人信息保护的最终负责人。如果其角色仅仅是形式上的,那么个人信息保护体系本身就无法正常运作。个人信息保护委员会将其视为制度的形骸化,而不仅仅是内部沟通缺失,正是基于这一点。 更令人担忧的是无授权信息收集问题。调查显示,쿠팡在第三方网站和应用程序上收集用户活动记录,并以可识别个人的形式存储在数据库中。平台企业通过数据提升服务的趋势是全球性的。然而,数据的使用必须建立在用户同意和法律依据的原则之上。一旦以便利和创新的名义侵犯个人权利,平台的竞争力就不再是创新,而是源于垄断性的信息收集能力。 此次事件并非仅仅是쿠팡的问题。无数平台企业和在线服务企业都应对此进行反思。客户信息越多,企业的责任就越大。企业规模越大,个人信息保护就应成为管理的核心价值,而非成本。拥有数千万条个人信息的企业,必须将安全投资、内部控制和个人信息保护组织的独立性作为首要任务。 6247亿韩元的罚款绝非小数。然而,这不仅仅是金钱问题。个人信息泄露的损害无法通过支付罚款来恢复。泄露的信息无法逆转,损害可能会持续很长时间。客户交给企业的信息并不是商品,而是信任的象征,这一点不容忽视。 쿠팡不应将此次事件视为简单的法律制裁。必须进行彻底的原因调查、负责任的道歉和切实的防止再次发生的对策。政府也应持续完善提高个人信息保护制度的有效性和增强企业责任感的措施。 数字经济的竞争力并不在于数据的数量,而在于信任的水平。无法保护客户个人信息的企业,最终也无法维护客户的信任。这是此次쿠팡事件给我们社会留下的最沉重的教训。
2026-06-11 22:21:00 -
韩国政府与美国安防公司安特罗皮克讨论AI与网络安全合作
政府与美国人工智能公司安特罗皮克举行会议,讨论AI与网络安全的合作方案。随着对安特罗皮克下一代AI模型“米托斯”的安全担忧加剧,韩国希望参与全球合作网络,并提升国内独立安全能力。 科学技术信息通信部于11日与相关部门及机构召开了与安特罗皮克的AI与网络安全合作方案讨论会。政府方面由科学技术信息通信部第二次官柳济明、外交部、国家情报院、金融委员会、人工智能安全研究所(AISI)、韩国互联网振兴院(KISA)、金融安全院等出席。安特罗皮克方面则有全球政策总监迈克尔·塞利托等人参与。 此次会晤是继2月在印度AI影响力峰会上,背景勋副总理兼科学技术信息通信部部长与安特罗皮克首席执行官达里奥·阿莫德讨论合作议题后的后续行动。表面上看是AI安全与信任的合作,但实际讨论的核心是米托斯与项目玻璃翅膀。 项目玻璃翅膀是安特罗皮克计划有限开放其高性能AI模型“克劳德·米托斯预览”,以进行防御目的的网络安全验证的全球合作构想。路透社报道,该项目还包括亚马逊、微软、苹果、谷歌、英伟达、CrowdStrike、Palo Alto Networks等公司,安特罗皮克正在推动扩大对主要软件基础设施管理机构的访问。 政府在此次会谈中向安特罗皮克提出了韩国企业与机构的网络安全合作建议。韩国希望利用米托斯等技术提前应对漏洞公开和安全问题,并请求相关信息共享。科学技术信息通信部介绍了AI基本法等国内AI安全与信任政策,并讨论了AISI与安特罗皮克的合作方案。 然而,项目玻璃翅膀的参与尚未确定。国内尚无参与案例,且此次会谈中并未得到实质性确认。据部分报道,AISI与KISA已正式请求作为韩国代表机构参与,但安特罗皮克方面的最终接受情况尚未确认。 围绕米托斯的争议源于AI安全能力的双面性。米托斯被认为在发现高风险软件漏洞方面具有优势,但同样的能力也可能被滥用于攻击自动化。华盛顿邮报报道,安特罗皮克可以帮助修复长期被忽视的漏洞,但也可能增强黑客的攻击能力。 在美国,关于扩大访问的谨慎声音也在增加。《华尔街日报》报道,白宫反对安特罗皮克扩大米托斯访问的计划,认为如果将强大的网络AI模型开放给更多机构,滥用风险和控制问题将加剧。 政府也在朝着短期合作与中长期自立并行的方向发展。短期内,通过与安特罗皮克等全球AI领先企业的合作,提高漏洞信息共享和防御能力;中长期则推动网络安全专用独立AI模型的开发。科学技术信息通信部计划在本月底或下月初,发布国内独立AI基础模型开发企业与安全行业意见的AI安全应对方案。 此次讨论表明,AI安全问题已超越单纯的技术合作,成为国家安全与产业竞争力的问题。AI可以提高漏洞检测与应对的速度,但攻击者也可以利用同样的技术。如果韩国无法接入全球合作网络,将在获取最新威胁信息与防御技术方面落后,反之,盲目开放又可能加大控制风险。 政府的任务十分明确。无论是否参与玻璃翅膀,国内安全企业、研究机构、金融、通信、平台企业都需要共同建立可用的验证体系。AI安全模型的性能与访问权限、用户验证、日志管理、滥用监控责任等同样重要。独立模型的开发也必须能够在实际漏洞分析与应对中发挥作用。 柳济明科学技术信息通信部第二次官表示:“前沿级AI模型的性能正在快速提升,应用范围也在扩大,创造安全的使用环境与AI创新同样是重要任务。我们将积极与全球AI领先企业合作,加强AI模型的安全性、网络安全能力等AI风险的预防与应对体系。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-12 12:27:46









