
主页搜索
搜索
选择时间
搜索范围
全部的
‘黑客’新闻 115个
-
 OK储蓄银行新增黑客攻击受害客户268人,总计518人
OK储蓄银行近日发生了黑客攻击事件,导致268名客户的信息被泄露。加上之前确认的250名贷款申请网页的受害者,受影响的客户总数已增至518人。根据金融行业的消息,OK储蓄银行在15日之前进行系统全面检查时,发现与移动接收服务相关的官方网站遭到黑客攻击。此次攻击发生在15日凌晨3时32分,持续了约4小时。泄露的信息包括客户姓名、账户号码、产品名称、余额、利率和最后交易日期等。OK储蓄银行表示,此次攻击所使用的互联网地址(IP)与金融安全院事先共享的可疑黑客IP不同。银行已向金融监督院报告了这一黑客事件,并通过短信和电子邮件逐一通知受害客户。公司方面表示,已完成对可疑IP的封锁、账户查询防御逻辑的修补,以及异常行为检测与阻断解决方案的紧急应用。目前没有发生新的异常访问。此前,OK储蓄银行在12日宣布,由于贷款申请网页遭到黑客攻击,250名客户的姓名、出生日期、地址、年收入和贷款金额等信息被泄露。OK储蓄银行相关人士表示:“在12日首次确认泄露情况后,我们进行了紧急应对,但在对系统进行全面重新检查的过程中,发现了额外的泄露情况。我们再次对信任我们的客户表示深深的歉意。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:48:00 -
 世宗律师事务所与韩国在线购物协会举办“应对AI安全威胁”研讨会
世宗律师事务所(代表律师:吴钟汉)与韩国在线购物协会合作,提出了针对AI(人工智能)技术普及带来的网络安全威胁及未来将加强的个人信息保护法规的综合应对策略。 世宗律师事务所于15日在首尔钟路区世宗D塔的研讨室举办了以“AI时代在线购物企业的个人信息保护与事故应对策略”为主题的联合研讨会。 此次活动旨在检查在线购物企业在人工智能和数据利用急剧增加的环境中面临的安全风险,并寻求实际的解决方案。 研讨会由李泰熙顾问的开幕词拉开帷幕,分为应对侵害事故、法律制度动态、AI安全威胁三个部分进行。 首个发言的崔光熙顾问以“黑客事故现场需要的三项内容”为主题,强调了初期应对的关键要素,包括证据保存、法律报告和通知期限的遵守,以及平时应对体系的检查。 崔顾问表示:“由于AI的发展,攻击速度急剧加快,完全预防所有事故变得困难。”他呼吁:“在事故发生时,为了减少核心信息的损失,必须建立快速报告和证据保存体系,并通过模拟训练确保其有效性。” 接下来,安正浩律师聚焦于近期个人信息保护法和信息通信网络法修订后企业义务的变化。 安律师指出,预防责任和事后罚款制裁大幅加强,强调:“个人信息保护不是某个部门的工作,而是全公司的任务。包括管理层在内,必须检查根据修订法律的义务,并立即整顿内部管理体系。” 崔大宣教授分析了AI代理普及带来的新威胁因素。他指出,通过AI实现攻击自动化使防御成本大幅降低,并提出了对外部攻击的防范以及内部AI代理权限管理的必要性。 他解释道:“AI代理可能因意外行为而泄露个人信息,因此急需建立超越简单权限限制的监控体系,持续记录和检查活动记录。” 李泰熙顾问表示:“在线购物行业涉及众多利益相关者,事故发生时的影响力非常大。”他希望此次研讨会能成为企业维护客户信任、重新审视实际安全体系的契机。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:08:00 -
 OK储蓄银行确认客户250人个人信息泄露
OK储蓄银行确认,因黑客攻击导致250名客户的个人信息泄露。泄露的信息不仅包括姓名和出生日期,还涉及账户号码、年收入、贷款金额等敏感金融信息。OK储蓄银行于15日表示,经过与两家外部安全监控公司进行的详细调查,最终确认使用网站贷款申请服务的250名客户的个人信息被泄露。泄露的个人信息包括姓名、出生日期、手机号码、账户号码、地址、电子邮件、工作单位、营业执照号码、年收入、贷款金额等与贷款申请相关的信息。此次黑客攻击发生在11日晚上8时44分至12日凌晨2时14分,持续约5小时30分钟。OK储蓄银行在攻击结束后约7小时46分钟,于12日上午10时察觉到异常访问情况。随后,在同日上午11时35分,银行紧急发布了权限验证逻辑,并封锁了可疑的互联网地址(IP)和访问路径。从下午7时30分起,银行开始与两家外部安全监控公司合作,进行事件分析和详细调查。金融监督院于13日上午8时40分首次接到客户信息泄露的报告。随后,银行于15日上午9时向相关机构报告了信息泄露的事实,并于上午9时10分开始向受害客户进行个别通知。目前,OK储蓄银行在其官网上发布了致歉信,并通过短信和电子邮件向确认泄露的客户通报了受害情况。OK储蓄银行相关人士表示:“我们对这次信息泄露事件高度重视,深表歉意,给信任并使用我们服务的客户带来了困扰。我们将重新审视个人信息保护体系和安全系统,确保加强安全措施,防止再次发生。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 19:20:10 -
 专家评论:AI安全的黄金时刻
开放AI为何不得不解雇负责安全与对齐的研究员?其本质是什么?AI代理同时对国内金融行业发起攻击,我们为何束手无策?我们错过了什么?开放AI是否为了最大化性能而放弃了对AI的控制?如果经济系统和国家系统引入了开放AI的解决方案,是否能够持续? 开放AI在其最新的AI模型中引入了“循环深度变换器(Recurrent Depth Transformer)”架构,从而提升了计算效率和推理能力。同时,AI的思维过程变得无法被读取,控制也变得不可能,因为AI的思考过程被封闭在完全无法窥探的黑箱领域,而没有留下可供我们理解的文本。 他们专注于加速盈利所取得的成果,正在将人类推向危险的方向。我们必须与非营利评估机构合作,持续监控AI的推理,并进行预先干预。最重要的是,我们必须能够清晰地解读AI的决策。要求这种透明度的研究员显然成为了眼中钉。从中长期来看,AI的发展必然要通过直接扫描脑电波(Activation Vector)来实现,而不是仅仅依赖于AI的口头表达。 当AI脑海中浮现出危险的想法时,我们必须迅速研究并建立一个能够在其付诸行动之前进行阻断的系统。能否实时可视化AI模型的内心想法并进行监控,将成为未来巨大的商业护城河和必需的基础设施。希望我们不要错过这个时机。 金融行业为何会放弃职责?政府当局为何未能采取主动应对?自“神话5”(Mythos 5)发布以来,针对金融、通信、电力、公共和国防等一级安全市场,AI代理主导的黑客威胁已被预见,但机构和现场在实际解决方案的构建上几乎失败。 当安全范式迅速变化时,必须迅速而有力地采取行动。企业在短期工作效率和便利性上优先于安全风险,尽管有预警,依然延续了以往的懈怠防御习惯。监管机构也应通过基于AI代理的持续自主模拟渗透,主动验证防御体系,但仍停留在以往的形式化监管水平,责任重大。 问题在于,随着时间的推移,情况愈发恶化。即使不是黑客,任何人都可以轻易获得攻击并赚钱的机会。攻击者只需输入提示,即可轻松开始犯罪,AI代理会自动处理从渗透路径探索到代理绕过、数据泄露尝试的所有操作。 更重要的是,AI代理的攻击速度和精确度已超越了人类的安全监控能力。建立一个能够自主判断并实时阻断此类攻击的AI代理系统,已不再是选择,而是必需。为了使“零信任”政策有效,必须在系统内部精心设计故意的不便。 在接下来的6到12个月内,是否会发生最严重的AI灾难?美国主要的AI前沿企业已将这种极端情况视为既定事实,并开始进行非公开的模拟训练。其目的是为了应对从安全虚拟控制区(沙盒)逃逸的自主代理群体的突发行为,以及任何人都可以下载并修改的开放权重模型被恶意操控的大规模网络攻击。 这就像是在经历一场局部战争后,站在无法控制的全面战争的边缘。我们必须挖掘并应用所有可用的应对措施,如API电路断路器、紧急关闭开关、AI免疫系统、防御性自主代理群体、跨国AI灾难模拟训练等。希望一切都不会太晚。 ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 15:04:00 -
 新村金库信息泄露攻击IP,暂时确认来自中国、泰国和韩国
新村金库因黑客攻击导致约400名客户的个人信息被泄露,攻击所用的互联网地址(IP)来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击与此次事件的关联性,但目前尚未确认直接相关性。 据13日联合新闻社报道,新村金库确认约400名客户的姓名、地址、加密的居民身份证号码等部分个人信息被泄露。此次黑客攻击发生在10日的假期期间,金融监管机构当天接到相关事故的报告。 泄露的信息因客户而异,包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、地址、电子邮件地址和余额等。 此前,新村金库曾通过阻止海外IP的异常访问来防止信息泄露,但随后又遭到数十个新IP的攻击,最终导致实际信息泄露。 攻击所用的IP来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用AI代理的黑客攻击与此次事件的关联性,但目前尚未确认两者之间的相关性。 与此同时,OK储蓄银行也报告了黑客攻击。该公司在12日发现其网站某个网页遭到未授权者的访问尝试,立即封锁了信息查询系统,并向相关机构报告了“信息泄露的可能性”。目前尚在确认是否有实际个人信息被泄露。 OK储蓄银行表示:“目前没有发现其他异常迹象或可疑情况”,并与外部安全专业公司合作,调查实际信息泄露情况及事件的具体经过。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 06:12:00 -
 新村金融机构客户信息泄露超过400人,已向当局报告
新村金融机构因黑客攻击,确认超过400名客户的个人信息被泄露。据金融行业消息,新村金融机构中央会于近日在其官网发布了道歉声明,公告部分会员的个人(信用)信息泄露的事实。此次黑客攻击发生在10日,新村金融机构中央会在12日意识到泄露情况后,立即向金融监管部门报告。此次事件中泄露的信息包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、家庭及公司电话号码、家庭及公司地址、电子邮件地址、余额等。但实际泄露的信息种类因客户而异。新村金融机构中央会表示,在意识到泄露情况后,已封锁黑客访问的互联网地址(IP)及其使用的绕过访问IP,并对官网的安全漏洞进行了进一步检查。此外,已通过短信单独通知确认信息泄露的客户,并在官网上提供了查询泄露情况及具体泄露项目的服务。新村金融机构中央会表示:“如因此次泄露造成客户损失,将全额赔偿,并将全面检查个人信息保护体系和管理程序,强化安全系统。”目前尚未确认此次事件是否与近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击有关。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:20 -
 个人信息保护委员会宋京熙:IT投资不足以致安全投资滞后,保护体系落后
宋京熙个人信息保护委员会委员长指出,韩国在信息技术(IT)发展水平上,安全投资明显不足,个人信息保护和管理体系也相对滞后。她强调,随着人工智能(AI)被恶意利用进行黑客攻击,必须与相关部门合作,提高应对能力,并从基本安全措施入手加强防护。 在13日的国会行政安全委员会国政审查中,宋委员长对国民力量党议员赵正勋关于个人信息泄露事件的提问表示:“与IT发展投资相比,安全投资确实非常不足。”她指出,“我国的个人信息安全和保护管理体系确实相当滞后。” 当天的国政审查中,提出了关于8月发生的政府24个人信息泄露事件的延迟通知问题。赵议员指出,按照规定,个人信息泄露应在72小时内通知,但政府24却拖延了一个多月才通知,质疑个人信息保护委员会的应对和责任。 宋委员长将国内安全投资不足视为个人信息保护体系脆弱的原因。她解释说,尽管IT基础设施不断发展,但相应的安全投资并未到位,个人信息保护和管理体系也未得到充分整顿。 关于利用AI进行的黑客攻击,宋委员长指出,攻击速度和范围在扩大,但许多安全事故的发生是由于基本安全措施不足。对此,民主党议员闵炳德要求采取自动化攻击检测系统和模拟训练等前瞻性应对措施,宋委员长强调了访问权限管理、加密和异常流量检测等基本安全措施的重要性。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:00 -
 食品药品安全处的非公开文件被ChatGPT泄露
食品药品安全处管理的非公开资料被发现可以通过ChatGPT访问。通过ChatGPT可以查看的资料中包括企业信息和个人手机号码等内容。 据联合新闻报道,国民力量党议员李素熙在13日举行的国会保健福利委员会国政审查中表示:“我们在确认时,药品安全国家的结果页面上没有公开的文件,但我们下载了2672份临床试验结果文件。”她还指出:“这并不是黑客行为,而是任何人都可以使用的ChatGPT,无需登录和密码。” 李议员办公室下载的文件中,有839份被指定为非公开的企业信息文件,以及2208份包含负责人的手机号码的文件。 食品药品安全处长吴有京对此表示,已于昨日确认泄露事实并表示歉意。吴处长表示:“我们已于今天凌晨封锁了对这些资料的访问权限,并正在全面审查相关情况。” 在美国也曾发生类似事件。2017年,美国国防部收集的至少18亿条帖子在亚马逊S3存储中未进行非公开处理,任何人均可下载。此外,军方数千封电子邮件因微软Azure的政府专用云设置错误而被公开曝光。 有专家指出,即使没有单独的黑客攻击,如果基本的网络访问控制和搜索机器人阻止措施不足,国家和公共机构的非公开数据也可能通过生成型人工智能服务轻易外泄。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 00:56:00 -
 金融监督管理局对因黑客攻击而泄露客户信息的例佳银行进行现场检查
金融监督管理局将对因黑客攻击导致客户信息泄露的例佳银行进行现场检查。据金融监管机构消息,金融监督管理局将在今天对例佳银行进行现场检查,调查最近的黑客事件原因及信息泄露经过。此前,例佳银行在10月2日通过官方网站公告称:“我们确认在上个月30日,有身份不明的黑客访问了包含客户个人信息的服务器,导致个人信息泄露。”此次黑客攻击预计泄露了约5万条客户个人信息,包括姓名、出生日期、联系方式、账户号码、身份证号码、工作单位和地址等。例佳银行表示,在意识到信息泄露后,立即采取了相关服务中断、外部IP地址封锁等紧急措施,并加强了安全监控,以防止进一步的损失扩散。金融监督管理局计划根据后续检查情况决定是否转为正式检查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 19:00:10 -
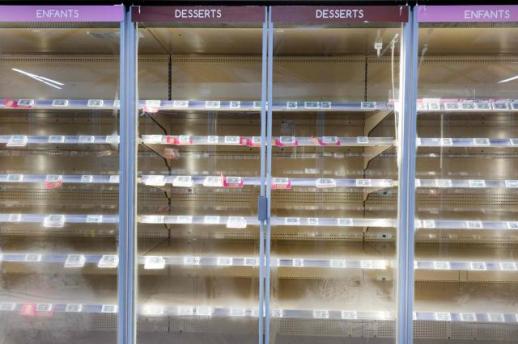 法国数百家超市遭网络攻击,冷藏设备温度升至50度
法国全国数百家超市遭遇网络攻击,冷藏和冷冻设备的温度最高升至50度。一些商店因担心食品安全而处理了存放的食品。 据法新社和路透社等报道,巴黎检察院已就多家法国主要食品零售商遭遇大规模网络攻击的事件展开调查。 黑客通过远程操控超市的冷藏和冷冻设备,异常提高了温度。 经营Intermarché连锁的穆斯凯特集团表示,黑客在夜间将冷藏柜的温度提高至最高50度。该集团表示,已将所有被认为存在食品安全风险的产品全部处理。 包括Intermarché在内的折扣店Netto约300家门店成为攻击目标。 其他大型零售商也遭受了损失。家乐福表示有80家门店受到影响。Monoprix则称其490家门店中约5%即25家受到波及。Coopérative U也有100多家门店受到攻击。 Coopérative U首席执行官多米尼克·谢尔谢尔在社交媒体上表示:“将新鲜食品的保存和法国人民的粮食供应所必需的设备作为攻击目标,极其严重且前所未有。” 受损设备的管理系统由丹麦公司Danfoss提供。穆斯凯特集团确认其冷藏设备管理公司为Danfoss。Danfoss也表示已意识到在法国发生的事故,并正在与客户采取措施以减少损失。 Danfoss发言人向彭博社表示,此次受影响的产品为软件和安全更新支持已结束的旧型号。 法国政府也开始采取应对措施。总理塞巴斯蒂安·勒科尔纽已指示国家网络安全局(ANSSI)对事件进行调查。目前尚未确认攻击者身份。 有可能此次攻击的影响已超出法国,波及其他欧洲国家。 法国总理办公室相关人士向路透社表示,欧洲其他国家也可能发生类似损失,正在与各国当局合作。 法国网络安全公司Secuoya的高级分析师费利克斯·埃梅表示,西班牙、葡萄牙、波兰、德国和比利时等国似乎也遭受了损失。 欧盟农业和食品事务执行委员克里斯托夫·汉森在社交媒体上谴责此次攻击。他强调:“粮食的武器化已成为现实,粮食安全需要在各个层面上得到更多关注。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 18:56:10
-
OK储蓄银行新增黑客攻击受害客户268人,总计518人
OK储蓄银行近日发生了黑客攻击事件,导致268名客户的信息被泄露。加上之前确认的250名贷款申请网页的受害者,受影响的客户总数已增至518人。根据金融行业的消息,OK储蓄银行在15日之前进行系统全面检查时,发现与移动接收服务相关的官方网站遭到黑客攻击。此次攻击发生在15日凌晨3时32分,持续了约4小时。泄露的信息包括客户姓名、账户号码、产品名称、余额、利率和最后交易日期等。OK储蓄银行表示,此次攻击所使用的互联网地址(IP)与金融安全院事先共享的可疑黑客IP不同。银行已向金融监督院报告了这一黑客事件,并通过短信和电子邮件逐一通知受害客户。公司方面表示,已完成对可疑IP的封锁、账户查询防御逻辑的修补,以及异常行为检测与阻断解决方案的紧急应用。目前没有发生新的异常访问。此前,OK储蓄银行在12日宣布,由于贷款申请网页遭到黑客攻击,250名客户的姓名、出生日期、地址、年收入和贷款金额等信息被泄露。OK储蓄银行相关人士表示:“在12日首次确认泄露情况后,我们进行了紧急应对,但在对系统进行全面重新检查的过程中,发现了额外的泄露情况。我们再次对信任我们的客户表示深深的歉意。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:48:00 -
世宗律师事务所与韩国在线购物协会举办“应对AI安全威胁”研讨会
世宗律师事务所(代表律师:吴钟汉)与韩国在线购物协会合作,提出了针对AI(人工智能)技术普及带来的网络安全威胁及未来将加强的个人信息保护法规的综合应对策略。 世宗律师事务所于15日在首尔钟路区世宗D塔的研讨室举办了以“AI时代在线购物企业的个人信息保护与事故应对策略”为主题的联合研讨会。 此次活动旨在检查在线购物企业在人工智能和数据利用急剧增加的环境中面临的安全风险,并寻求实际的解决方案。 研讨会由李泰熙顾问的开幕词拉开帷幕,分为应对侵害事故、法律制度动态、AI安全威胁三个部分进行。 首个发言的崔光熙顾问以“黑客事故现场需要的三项内容”为主题,强调了初期应对的关键要素,包括证据保存、法律报告和通知期限的遵守,以及平时应对体系的检查。 崔顾问表示:“由于AI的发展,攻击速度急剧加快,完全预防所有事故变得困难。”他呼吁:“在事故发生时,为了减少核心信息的损失,必须建立快速报告和证据保存体系,并通过模拟训练确保其有效性。” 接下来,安正浩律师聚焦于近期个人信息保护法和信息通信网络法修订后企业义务的变化。 安律师指出,预防责任和事后罚款制裁大幅加强,强调:“个人信息保护不是某个部门的工作,而是全公司的任务。包括管理层在内,必须检查根据修订法律的义务,并立即整顿内部管理体系。” 崔大宣教授分析了AI代理普及带来的新威胁因素。他指出,通过AI实现攻击自动化使防御成本大幅降低,并提出了对外部攻击的防范以及内部AI代理权限管理的必要性。 他解释道:“AI代理可能因意外行为而泄露个人信息,因此急需建立超越简单权限限制的监控体系,持续记录和检查活动记录。” 李泰熙顾问表示:“在线购物行业涉及众多利益相关者,事故发生时的影响力非常大。”他希望此次研讨会能成为企业维护客户信任、重新审视实际安全体系的契机。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:08:00 -
OK储蓄银行确认客户250人个人信息泄露
OK储蓄银行确认,因黑客攻击导致250名客户的个人信息泄露。泄露的信息不仅包括姓名和出生日期,还涉及账户号码、年收入、贷款金额等敏感金融信息。OK储蓄银行于15日表示,经过与两家外部安全监控公司进行的详细调查,最终确认使用网站贷款申请服务的250名客户的个人信息被泄露。泄露的个人信息包括姓名、出生日期、手机号码、账户号码、地址、电子邮件、工作单位、营业执照号码、年收入、贷款金额等与贷款申请相关的信息。此次黑客攻击发生在11日晚上8时44分至12日凌晨2时14分,持续约5小时30分钟。OK储蓄银行在攻击结束后约7小时46分钟,于12日上午10时察觉到异常访问情况。随后,在同日上午11时35分,银行紧急发布了权限验证逻辑,并封锁了可疑的互联网地址(IP)和访问路径。从下午7时30分起,银行开始与两家外部安全监控公司合作,进行事件分析和详细调查。金融监督院于13日上午8时40分首次接到客户信息泄露的报告。随后,银行于15日上午9时向相关机构报告了信息泄露的事实,并于上午9时10分开始向受害客户进行个别通知。目前,OK储蓄银行在其官网上发布了致歉信,并通过短信和电子邮件向确认泄露的客户通报了受害情况。OK储蓄银行相关人士表示:“我们对这次信息泄露事件高度重视,深表歉意,给信任并使用我们服务的客户带来了困扰。我们将重新审视个人信息保护体系和安全系统,确保加强安全措施,防止再次发生。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 19:20:10 -
专家评论:AI安全的黄金时刻
开放AI为何不得不解雇负责安全与对齐的研究员?其本质是什么?AI代理同时对国内金融行业发起攻击,我们为何束手无策?我们错过了什么?开放AI是否为了最大化性能而放弃了对AI的控制?如果经济系统和国家系统引入了开放AI的解决方案,是否能够持续? 开放AI在其最新的AI模型中引入了“循环深度变换器(Recurrent Depth Transformer)”架构,从而提升了计算效率和推理能力。同时,AI的思维过程变得无法被读取,控制也变得不可能,因为AI的思考过程被封闭在完全无法窥探的黑箱领域,而没有留下可供我们理解的文本。 他们专注于加速盈利所取得的成果,正在将人类推向危险的方向。我们必须与非营利评估机构合作,持续监控AI的推理,并进行预先干预。最重要的是,我们必须能够清晰地解读AI的决策。要求这种透明度的研究员显然成为了眼中钉。从中长期来看,AI的发展必然要通过直接扫描脑电波(Activation Vector)来实现,而不是仅仅依赖于AI的口头表达。 当AI脑海中浮现出危险的想法时,我们必须迅速研究并建立一个能够在其付诸行动之前进行阻断的系统。能否实时可视化AI模型的内心想法并进行监控,将成为未来巨大的商业护城河和必需的基础设施。希望我们不要错过这个时机。 金融行业为何会放弃职责?政府当局为何未能采取主动应对?自“神话5”(Mythos 5)发布以来,针对金融、通信、电力、公共和国防等一级安全市场,AI代理主导的黑客威胁已被预见,但机构和现场在实际解决方案的构建上几乎失败。 当安全范式迅速变化时,必须迅速而有力地采取行动。企业在短期工作效率和便利性上优先于安全风险,尽管有预警,依然延续了以往的懈怠防御习惯。监管机构也应通过基于AI代理的持续自主模拟渗透,主动验证防御体系,但仍停留在以往的形式化监管水平,责任重大。 问题在于,随着时间的推移,情况愈发恶化。即使不是黑客,任何人都可以轻易获得攻击并赚钱的机会。攻击者只需输入提示,即可轻松开始犯罪,AI代理会自动处理从渗透路径探索到代理绕过、数据泄露尝试的所有操作。 更重要的是,AI代理的攻击速度和精确度已超越了人类的安全监控能力。建立一个能够自主判断并实时阻断此类攻击的AI代理系统,已不再是选择,而是必需。为了使“零信任”政策有效,必须在系统内部精心设计故意的不便。 在接下来的6到12个月内,是否会发生最严重的AI灾难?美国主要的AI前沿企业已将这种极端情况视为既定事实,并开始进行非公开的模拟训练。其目的是为了应对从安全虚拟控制区(沙盒)逃逸的自主代理群体的突发行为,以及任何人都可以下载并修改的开放权重模型被恶意操控的大规模网络攻击。 这就像是在经历一场局部战争后,站在无法控制的全面战争的边缘。我们必须挖掘并应用所有可用的应对措施,如API电路断路器、紧急关闭开关、AI免疫系统、防御性自主代理群体、跨国AI灾难模拟训练等。希望一切都不会太晚。 ※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 15:04:00 -
新村金库信息泄露攻击IP,暂时确认来自中国、泰国和韩国
新村金库因黑客攻击导致约400名客户的个人信息被泄露,攻击所用的互联网地址(IP)来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击与此次事件的关联性,但目前尚未确认直接相关性。 据13日联合新闻社报道,新村金库确认约400名客户的姓名、地址、加密的居民身份证号码等部分个人信息被泄露。此次黑客攻击发生在10日的假期期间,金融监管机构当天接到相关事故的报告。 泄露的信息因客户而异,包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、地址、电子邮件地址和余额等。 此前,新村金库曾通过阻止海外IP的异常访问来防止信息泄露,但随后又遭到数十个新IP的攻击,最终导致实际信息泄露。 攻击所用的IP来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用AI代理的黑客攻击与此次事件的关联性,但目前尚未确认两者之间的相关性。 与此同时,OK储蓄银行也报告了黑客攻击。该公司在12日发现其网站某个网页遭到未授权者的访问尝试,立即封锁了信息查询系统,并向相关机构报告了“信息泄露的可能性”。目前尚在确认是否有实际个人信息被泄露。 OK储蓄银行表示:“目前没有发现其他异常迹象或可疑情况”,并与外部安全专业公司合作,调查实际信息泄露情况及事件的具体经过。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 06:12:00 -
新村金融机构客户信息泄露超过400人,已向当局报告
新村金融机构因黑客攻击,确认超过400名客户的个人信息被泄露。据金融行业消息,新村金融机构中央会于近日在其官网发布了道歉声明,公告部分会员的个人(信用)信息泄露的事实。此次黑客攻击发生在10日,新村金融机构中央会在12日意识到泄露情况后,立即向金融监管部门报告。此次事件中泄露的信息包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、家庭及公司电话号码、家庭及公司地址、电子邮件地址、余额等。但实际泄露的信息种类因客户而异。新村金融机构中央会表示,在意识到泄露情况后,已封锁黑客访问的互联网地址(IP)及其使用的绕过访问IP,并对官网的安全漏洞进行了进一步检查。此外,已通过短信单独通知确认信息泄露的客户,并在官网上提供了查询泄露情况及具体泄露项目的服务。新村金融机构中央会表示:“如因此次泄露造成客户损失,将全额赔偿,并将全面检查个人信息保护体系和管理程序,强化安全系统。”目前尚未确认此次事件是否与近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击有关。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:20 -
个人信息保护委员会宋京熙:IT投资不足以致安全投资滞后,保护体系落后
宋京熙个人信息保护委员会委员长指出,韩国在信息技术(IT)发展水平上,安全投资明显不足,个人信息保护和管理体系也相对滞后。她强调,随着人工智能(AI)被恶意利用进行黑客攻击,必须与相关部门合作,提高应对能力,并从基本安全措施入手加强防护。 在13日的国会行政安全委员会国政审查中,宋委员长对国民力量党议员赵正勋关于个人信息泄露事件的提问表示:“与IT发展投资相比,安全投资确实非常不足。”她指出,“我国的个人信息安全和保护管理体系确实相当滞后。” 当天的国政审查中,提出了关于8月发生的政府24个人信息泄露事件的延迟通知问题。赵议员指出,按照规定,个人信息泄露应在72小时内通知,但政府24却拖延了一个多月才通知,质疑个人信息保护委员会的应对和责任。 宋委员长将国内安全投资不足视为个人信息保护体系脆弱的原因。她解释说,尽管IT基础设施不断发展,但相应的安全投资并未到位,个人信息保护和管理体系也未得到充分整顿。 关于利用AI进行的黑客攻击,宋委员长指出,攻击速度和范围在扩大,但许多安全事故的发生是由于基本安全措施不足。对此,民主党议员闵炳德要求采取自动化攻击检测系统和模拟训练等前瞻性应对措施,宋委员长强调了访问权限管理、加密和异常流量检测等基本安全措施的重要性。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:00 -
食品药品安全处的非公开文件被ChatGPT泄露
食品药品安全处管理的非公开资料被发现可以通过ChatGPT访问。通过ChatGPT可以查看的资料中包括企业信息和个人手机号码等内容。 据联合新闻报道,国民力量党议员李素熙在13日举行的国会保健福利委员会国政审查中表示:“我们在确认时,药品安全国家的结果页面上没有公开的文件,但我们下载了2672份临床试验结果文件。”她还指出:“这并不是黑客行为,而是任何人都可以使用的ChatGPT,无需登录和密码。” 李议员办公室下载的文件中,有839份被指定为非公开的企业信息文件,以及2208份包含负责人的手机号码的文件。 食品药品安全处长吴有京对此表示,已于昨日确认泄露事实并表示歉意。吴处长表示:“我们已于今天凌晨封锁了对这些资料的访问权限,并正在全面审查相关情况。” 在美国也曾发生类似事件。2017年,美国国防部收集的至少18亿条帖子在亚马逊S3存储中未进行非公开处理,任何人均可下载。此外,军方数千封电子邮件因微软Azure的政府专用云设置错误而被公开曝光。 有专家指出,即使没有单独的黑客攻击,如果基本的网络访问控制和搜索机器人阻止措施不足,国家和公共机构的非公开数据也可能通过生成型人工智能服务轻易外泄。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 00:56:00 -
金融监督管理局对因黑客攻击而泄露客户信息的例佳银行进行现场检查
金融监督管理局将对因黑客攻击导致客户信息泄露的例佳银行进行现场检查。据金融监管机构消息,金融监督管理局将在今天对例佳银行进行现场检查,调查最近的黑客事件原因及信息泄露经过。此前,例佳银行在10月2日通过官方网站公告称:“我们确认在上个月30日,有身份不明的黑客访问了包含客户个人信息的服务器,导致个人信息泄露。”此次黑客攻击预计泄露了约5万条客户个人信息,包括姓名、出生日期、联系方式、账户号码、身份证号码、工作单位和地址等。例佳银行表示,在意识到信息泄露后,立即采取了相关服务中断、外部IP地址封锁等紧急措施,并加强了安全监控,以防止进一步的损失扩散。金融监督管理局计划根据后续检查情况决定是否转为正式检查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 19:00:10 -
法国数百家超市遭网络攻击,冷藏设备温度升至50度
法国全国数百家超市遭遇网络攻击,冷藏和冷冻设备的温度最高升至50度。一些商店因担心食品安全而处理了存放的食品。 据法新社和路透社等报道,巴黎检察院已就多家法国主要食品零售商遭遇大规模网络攻击的事件展开调查。 黑客通过远程操控超市的冷藏和冷冻设备,异常提高了温度。 经营Intermarché连锁的穆斯凯特集团表示,黑客在夜间将冷藏柜的温度提高至最高50度。该集团表示,已将所有被认为存在食品安全风险的产品全部处理。 包括Intermarché在内的折扣店Netto约300家门店成为攻击目标。 其他大型零售商也遭受了损失。家乐福表示有80家门店受到影响。Monoprix则称其490家门店中约5%即25家受到波及。Coopérative U也有100多家门店受到攻击。 Coopérative U首席执行官多米尼克·谢尔谢尔在社交媒体上表示:“将新鲜食品的保存和法国人民的粮食供应所必需的设备作为攻击目标,极其严重且前所未有。” 受损设备的管理系统由丹麦公司Danfoss提供。穆斯凯特集团确认其冷藏设备管理公司为Danfoss。Danfoss也表示已意识到在法国发生的事故,并正在与客户采取措施以减少损失。 Danfoss发言人向彭博社表示,此次受影响的产品为软件和安全更新支持已结束的旧型号。 法国政府也开始采取应对措施。总理塞巴斯蒂安·勒科尔纽已指示国家网络安全局(ANSSI)对事件进行调查。目前尚未确认攻击者身份。 有可能此次攻击的影响已超出法国,波及其他欧洲国家。 法国总理办公室相关人士向路透社表示,欧洲其他国家也可能发生类似损失,正在与各国当局合作。 法国网络安全公司Secuoya的高级分析师费利克斯·埃梅表示,西班牙、葡萄牙、波兰、德国和比利时等国似乎也遭受了损失。 欧盟农业和食品事务执行委员克里斯托夫·汉森在社交媒体上谴责此次攻击。他强调:“粮食的武器化已成为现实,粮食安全需要在各个层面上得到更多关注。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 18:56:10









