
主页搜索
搜索
选择时间
搜索范围
全部的
‘NFT’新闻 4个
-
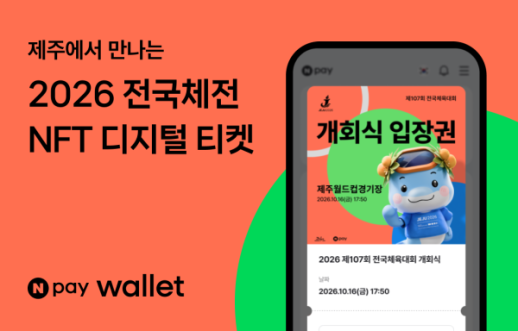 Naver Pay首次在全国体育大会引入NFT票务,联动旅游和消费优惠
Naver Pay(Npay)将在全国体育大会上引入基于非同质化代币(NFT)的数字票务服务。 Naver Pay于14日宣布,将于16日起在济州特别自治道举行的第107届全国体育大会上推出NFT票务和访问认证服务。这是全国体育大会首次应用NFT数字票务。 观众可以在全国体育大会官网申请数字票务,并开通与Naver ID关联的Npay钱包,即可立即获得NFT形式的开闭幕式票。 在比赛期间,NFT技术也将用于访问认证。前往济州岛70多个比赛场馆的观众可以获得每个场馆的访问记录NFT。此外,还将为志愿者提供特别的纪念NFT。 与济州岛合作的地方商业和旅游联动优惠也已准备就绪。 首先,申请全国体育大会NFT票务并认证开闭幕式或比赛场馆访问的观众,将获得每人1万韩元的济州地方货币“探那钱”。每人最多可领取2万韩元。在济州岛24个主要旅游景点,出示NFT票务或参赛证件可享受免费入场或门票50%折扣的优惠。 Naver Pay支付基础设施与业务负责人李美英表示:“能够在全国体育大会这样的重大活动中为观众提供基于NFT的新体验,意义重大。未来我们还将扩大在体育和娱乐领域的相关服务。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 18:08:00 -
 韩国金融领域黑客身份线索浮出水面,疑似为26岁中国广东居民
最近针对韩国金融公司的黑客攻击事件中,海外安全公司分析认为,攻击者可能是居住在中国广东省的26岁男子。攻击者在使用生成型人工智能(AI)时,意外泄露了自己的身份线索。 全球网络安全公司CrowdStrike在10月7日(当地时间)发布的报告中指出,他们捕捉到了可以推测韩国金融领域黑客身份的线索。 根据CrowdStrike的说法,这些身份线索是在攻击者使用AI编码工具“Claude Code”的过程中显露出来的。攻击者请求AI帮助撰写包含其模拟黑客成果的安全研究者简历。在此过程中,输入了姓名的首字母、Telegram账号、学历、居住地等个人信息。 此外,攻击者还询问了如何出售窃取的韩国金融信息以及如何找到Telegram数据销售渠道。调查中发现,该Telegram账号也被用于调查基于Telegram的不可替代代币(NFT)赠品市场的漏洞,以及针对中国某支付平台的攻击。 CrowdStrike基于这些信息提出了这些攻击可能由同一人实施的假设。然而,他们也强调,这只是基于现有线索的推测,身份确认仍需进一步验证。 报告指出,此次黑客攻击使用了中国开发的开源Agentic渗透测试工具“ARTEX”。该工具是一个自动化程序,能够让AI自主寻找漏洞并进行渗透。ARTEX的主要模型是DeepSeek的“v4.1-Flash”。攻击者在Claude Code会话中还使用了中国Zhifu AI的“GLM-5.3”和“Grok 4.6”等其他大型语言模型(LLM)。 针对韩国金融领域的此次黑客事件自上月底至本月初,涉及新韩银行、KB国民银行、 하나银行、BNK釜山银行以及예가람银行、欢迎储蓄银行、现代资本等7家金融机构的多起安全事件被确认后引发关注。 金融当局认为,攻击者在攻击过程中更换IP地址,并利用AI工具对多家金融机构进行自动化的大规模攻击。根据金融监督管理局的统计,发起黑客攻击的IP地址共有33个,去重后为28个。 在攻击过程中,警方还发现了使用中文基础的AI自主渗透测试工具“ARTEX”的痕迹,目前正在进行调查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-08 18:44:10 -
 우리银行因外包失误导致约1.7万条客户信息泄露
我们银行因外部公司的失误,发生了约1.7万条客户个人信息泄露事件。目前尚未发现因泄露信息导致的实际客户损失。 根据金融界的消息,我们银行在当天的客户公告中表示:“外部开发公司因员工失误,泄露了1万7551条个人信息。” 泄露的信息包括用于在线识别个人的加密信息(关联信息CI)和客户昵称。电话号码、身份证号码、地址等可识别客户的个人信息并未泄露。 这些信息是在我们银行于2024年9月进行NFT平台建设项目时提供给外部开发公司的数据。项目结束后,我们银行收到了该公司的信息销毁确认书。然而,该公司员工擅自保留信息,并在开发者平台上分享,导致信息泄露。 我们银行表示:“在6月30日意识到泄露事实后,立即通过开发公司阻止了相关信息的访问,并向个人信息保护委员会报告,同时在官网上发布了相关公告。”并补充道:“截至目前,尚未发现泄露的信息在网上或线下扩散或被恶用的案例。” 同时,我们银行解释道:“泄露的CI和用户昵称等客户关联信息仅用于在线识别个人,除非与其他信息结合,否则仅凭泄露的信息无法识别特定个人。” 然而,我们银行为了防范电话诈骗和短信诈骗等二次损失,提醒相关客户特别注意不明来源的电话或短信中的链接。同时,银行将额外应用异常金融交易检测系统(FDS)对异常交易进行集中监控,并在确认有额外损失时进行赔偿。 我们银行表示:“此次事件将促使我们对开发公司的个人信息管理状况进行全面调查,并加强管理。”并承诺:“如发生恶用案例等客户损失,将尽快确认并进行赔偿。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-07-04 02:28:00 -
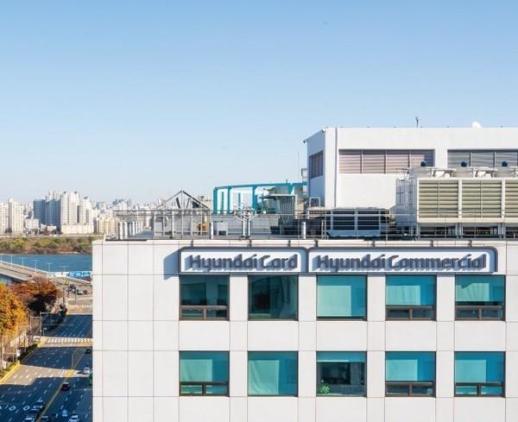 蓝核桃连续十年亏损,现代信用卡出资一半耗尽
现代信用卡所投资的未来出行支付平台蓝核桃,已连续多年出现亏损。现代信用卡投入的资本也已耗尽一半。由于未能克服电子支付行业特有的低盈利性,且在吸引外部客户方面也面临限制,亏损迅速扩大。 根据26日金融监督院电子公示系统的数据,蓝核桃截至去年底的合并资本总额为253亿韩元,较前年的281亿韩元下降了10.1%。 蓝核桃是现代信用卡全资拥有的支付公司。自2016年以70亿韩元成立以来,现代信用卡通过2018年的130亿韩元、2019年的100亿韩元和2023年的200亿韩元三次增资,总共投入了500亿韩元。然而,持续的亏损导致亏损额不断扩大,资本基础迅速削弱。 问题在于,尽管在过去9年中业务规模有所增长,但盈利能力并未改善。蓝核桃去年实现营业收入1885亿韩元,但销售成本高达1793亿韩元,成本率超过95%。虽然基于现代汽车、起亚等集团公司之间的交易规模有所扩大,但由于缺乏高利润结构,盈利能力受到限制。此外,销售管理费用的增加使得亏损结构愈加固化。 亏损的扩大趋势在今年仍在继续。今年第一季度,蓝核桃的营业收入为510亿韩元,较去年同期的464亿韩元增长了10%,但同期净亏损从4亿韩元扩大至18亿韩元。 蓝核桃还曾被用作现代信用卡处理不良子公司股份的渠道。 早前,现代信用卡与蓝核桃于2022年与“像狮子一样酷”的公司共同成立了非同质化代币(NFT)企业现代狮子,但现代狮子自成立以来至2024年累计净亏损达36亿韩元,未能实现盈利。现代信用卡将持有的现代狮子全部股份(19.99%)以4亿韩元的价格转让给蓝核桃。 因此,蓝核桃的现代狮子股份增至41%,并在2024年承担了1500万韩元的权益法损失,超过了蓝核桃当年的营业损失(700万韩元)的两倍。最终,蓝核桃于去年将该股份全部出售,退出了NFT业务。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-29 00:40:00
-
Naver Pay首次在全国体育大会引入NFT票务,联动旅游和消费优惠
Naver Pay(Npay)将在全国体育大会上引入基于非同质化代币(NFT)的数字票务服务。 Naver Pay于14日宣布,将于16日起在济州特别自治道举行的第107届全国体育大会上推出NFT票务和访问认证服务。这是全国体育大会首次应用NFT数字票务。 观众可以在全国体育大会官网申请数字票务,并开通与Naver ID关联的Npay钱包,即可立即获得NFT形式的开闭幕式票。 在比赛期间,NFT技术也将用于访问认证。前往济州岛70多个比赛场馆的观众可以获得每个场馆的访问记录NFT。此外,还将为志愿者提供特别的纪念NFT。 与济州岛合作的地方商业和旅游联动优惠也已准备就绪。 首先,申请全国体育大会NFT票务并认证开闭幕式或比赛场馆访问的观众,将获得每人1万韩元的济州地方货币“探那钱”。每人最多可领取2万韩元。在济州岛24个主要旅游景点,出示NFT票务或参赛证件可享受免费入场或门票50%折扣的优惠。 Naver Pay支付基础设施与业务负责人李美英表示:“能够在全国体育大会这样的重大活动中为观众提供基于NFT的新体验,意义重大。未来我们还将扩大在体育和娱乐领域的相关服务。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 18:08:00 -
韩国金融领域黑客身份线索浮出水面,疑似为26岁中国广东居民
最近针对韩国金融公司的黑客攻击事件中,海外安全公司分析认为,攻击者可能是居住在中国广东省的26岁男子。攻击者在使用生成型人工智能(AI)时,意外泄露了自己的身份线索。 全球网络安全公司CrowdStrike在10月7日(当地时间)发布的报告中指出,他们捕捉到了可以推测韩国金融领域黑客身份的线索。 根据CrowdStrike的说法,这些身份线索是在攻击者使用AI编码工具“Claude Code”的过程中显露出来的。攻击者请求AI帮助撰写包含其模拟黑客成果的安全研究者简历。在此过程中,输入了姓名的首字母、Telegram账号、学历、居住地等个人信息。 此外,攻击者还询问了如何出售窃取的韩国金融信息以及如何找到Telegram数据销售渠道。调查中发现,该Telegram账号也被用于调查基于Telegram的不可替代代币(NFT)赠品市场的漏洞,以及针对中国某支付平台的攻击。 CrowdStrike基于这些信息提出了这些攻击可能由同一人实施的假设。然而,他们也强调,这只是基于现有线索的推测,身份确认仍需进一步验证。 报告指出,此次黑客攻击使用了中国开发的开源Agentic渗透测试工具“ARTEX”。该工具是一个自动化程序,能够让AI自主寻找漏洞并进行渗透。ARTEX的主要模型是DeepSeek的“v4.1-Flash”。攻击者在Claude Code会话中还使用了中国Zhifu AI的“GLM-5.3”和“Grok 4.6”等其他大型语言模型(LLM)。 针对韩国金融领域的此次黑客事件自上月底至本月初,涉及新韩银行、KB国民银行、 하나银行、BNK釜山银行以及예가람银行、欢迎储蓄银行、现代资本等7家金融机构的多起安全事件被确认后引发关注。 金融当局认为,攻击者在攻击过程中更换IP地址,并利用AI工具对多家金融机构进行自动化的大规模攻击。根据金融监督管理局的统计,发起黑客攻击的IP地址共有33个,去重后为28个。 在攻击过程中,警方还发现了使用中文基础的AI自主渗透测试工具“ARTEX”的痕迹,目前正在进行调查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-08 18:44:10 -
우리银行因外包失误导致约1.7万条客户信息泄露
我们银行因外部公司的失误,发生了约1.7万条客户个人信息泄露事件。目前尚未发现因泄露信息导致的实际客户损失。 根据金融界的消息,我们银行在当天的客户公告中表示:“外部开发公司因员工失误,泄露了1万7551条个人信息。” 泄露的信息包括用于在线识别个人的加密信息(关联信息CI)和客户昵称。电话号码、身份证号码、地址等可识别客户的个人信息并未泄露。 这些信息是在我们银行于2024年9月进行NFT平台建设项目时提供给外部开发公司的数据。项目结束后,我们银行收到了该公司的信息销毁确认书。然而,该公司员工擅自保留信息,并在开发者平台上分享,导致信息泄露。 我们银行表示:“在6月30日意识到泄露事实后,立即通过开发公司阻止了相关信息的访问,并向个人信息保护委员会报告,同时在官网上发布了相关公告。”并补充道:“截至目前,尚未发现泄露的信息在网上或线下扩散或被恶用的案例。” 同时,我们银行解释道:“泄露的CI和用户昵称等客户关联信息仅用于在线识别个人,除非与其他信息结合,否则仅凭泄露的信息无法识别特定个人。” 然而,我们银行为了防范电话诈骗和短信诈骗等二次损失,提醒相关客户特别注意不明来源的电话或短信中的链接。同时,银行将额外应用异常金融交易检测系统(FDS)对异常交易进行集中监控,并在确认有额外损失时进行赔偿。 我们银行表示:“此次事件将促使我们对开发公司的个人信息管理状况进行全面调查,并加强管理。”并承诺:“如发生恶用案例等客户损失,将尽快确认并进行赔偿。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-07-04 02:28:00 -
蓝核桃连续十年亏损,现代信用卡出资一半耗尽
现代信用卡所投资的未来出行支付平台蓝核桃,已连续多年出现亏损。现代信用卡投入的资本也已耗尽一半。由于未能克服电子支付行业特有的低盈利性,且在吸引外部客户方面也面临限制,亏损迅速扩大。 根据26日金融监督院电子公示系统的数据,蓝核桃截至去年底的合并资本总额为253亿韩元,较前年的281亿韩元下降了10.1%。 蓝核桃是现代信用卡全资拥有的支付公司。自2016年以70亿韩元成立以来,现代信用卡通过2018年的130亿韩元、2019年的100亿韩元和2023年的200亿韩元三次增资,总共投入了500亿韩元。然而,持续的亏损导致亏损额不断扩大,资本基础迅速削弱。 问题在于,尽管在过去9年中业务规模有所增长,但盈利能力并未改善。蓝核桃去年实现营业收入1885亿韩元,但销售成本高达1793亿韩元,成本率超过95%。虽然基于现代汽车、起亚等集团公司之间的交易规模有所扩大,但由于缺乏高利润结构,盈利能力受到限制。此外,销售管理费用的增加使得亏损结构愈加固化。 亏损的扩大趋势在今年仍在继续。今年第一季度,蓝核桃的营业收入为510亿韩元,较去年同期的464亿韩元增长了10%,但同期净亏损从4亿韩元扩大至18亿韩元。 蓝核桃还曾被用作现代信用卡处理不良子公司股份的渠道。 早前,现代信用卡与蓝核桃于2022年与“像狮子一样酷”的公司共同成立了非同质化代币(NFT)企业现代狮子,但现代狮子自成立以来至2024年累计净亏损达36亿韩元,未能实现盈利。现代信用卡将持有的现代狮子全部股份(19.99%)以4亿韩元的价格转让给蓝核桃。 因此,蓝核桃的现代狮子股份增至41%,并在2024年承担了1500万韩元的权益法损失,超过了蓝核桃当年的营业损失(700万韩元)的两倍。最终,蓝核桃于去年将该股份全部出售,退出了NFT业务。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-05-29 00:40:00









