
金融监管机构为支持金融行业的人工智能(AI)转型,决定在安全目的上暂时放宽网络隔离规定,并考虑未来对部分金融公司全面解除网络隔离规定。同时,金融委员会还计划通过设立金融AI安全研究所和制定AI安全指南,全面支持金融行业建立基于AI的安全体系。
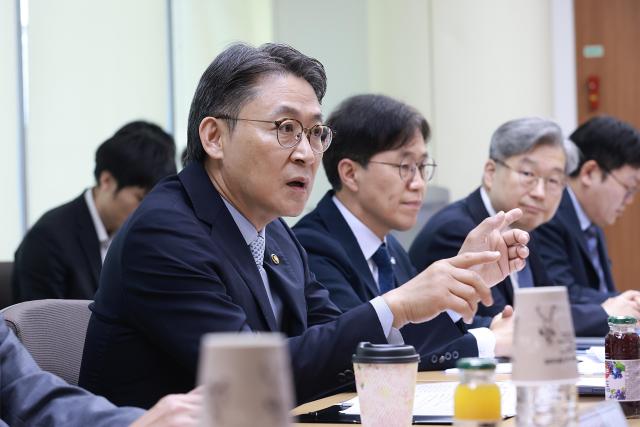
金融委员会于22日召开了由副委员长权大英主持的“高性能AI相关金融行业安全威胁应对座谈会”,并公开了相关应对方案。座谈会邀请了金融监督院、金融安全院及银行、证券、信用卡等主要金融公司的信息安全负责人(CISO)和AI、安全专家等参与。
此次措施是针对近期美国Anthropic公司的高性能AI“神话(Mythos)”引发的金融行业网络安全威胁担忧而采取的应对措施。金融委员会表示,将根据行业的要求,反映“AI攻击需要用AI来防御”的观点,灵活调整现有的网络隔离规定。
不过,申请对象将限制在具备一定安全能力的金融公司。符合条件的公司需总资产在10万亿韩元以上,常驻员工在1000人以上,并设有专职CISO,共49家公司符合这一标准。金融委员会计划在对申请的金融公司进行安全管理能力和AI使用能力评估后,发放不处罚意见书,暂时放宽网络隔离规定,为期一年。
具体时间安排已明确。第一批将选定不超过10家公司,预计在6至7月完成程序,第二批将在8至9月中选定10至20家公司。随后将在第四季度根据剩余的申请需求进行进一步审查。
享受网络隔离放宽措施的金融公司需将基于AI的漏洞测试和安全SaaS的使用结果与政府共享。金融委员会计划通过此举积累高性能AI安全风险特征及应对方法,为未来金融行业整体指南的制定提供依据。
特别是,金融委员会表示将考虑对部分金融公司全面解除网络隔离规定,选择具备高安全能力和AI使用能力的金融公司,创造成功案例后再向整个金融行业推广。
如果全面放宽适用,这些金融公司将不仅能够建立基于AI的安全体系,还能在聊天机器人咨询、资产管理、信贷审查、企业金融、内部控制等各项业务和服务中扩大AI的应用范围。
组织和支持体系也将得到加强。金融委员会将运营由AI、安全和信息保护专家组成的“民间技术顾问团”,评估金融公司的安全能力和准备情况,并就国内外AI安全威胁动态和政策课题提供咨询。
自4月起运营的“高性能AI安全威胁金融行业应对小组”也将转为常态化运营。金融委员会、金融监督院、金融安全院及各行业CISO将参与,随时检查现场问题和应对现状。
金融安全院的功能也将得到增强。金融委员会计划在金融安全院内设立“金融AI安全研究所”,负责分析AI基础的网络攻击动态和应对研究。同时,还将设立“AI安全支持中心”,为中小金融公司和金融科技企业提供AI漏洞检查和威胁动态共享等支持。
金融委员会将在下个月制定金融行业AI安全指南,指南将包括计算资源分类标准和安全补丁优先级等实务标准,并将进行现场说明会和定制化支持。
在安全补丁过程中不可避免地出现的轻微计算机故障,将推动减轻处罚和免责措施。金融行业一直反映,尽管安全补丁的必要性很大,但由于系统故障发生时的责任负担,导致实施延迟。
中小金融科技企业的支持措施也将包括在内。金融委员会计划通过支持AI基础的安全检查费用和提供漏洞检查工具,帮助相对安全应对能力不足的金融科技企业提升安全能力。
金融委员会副委员长权大英表示:“高性能AI安全威胁并不是可以完全阻断的对象,而是需要与之共存并加以管理的威胁。”他强调,“金融行业需要像佩戴口罩一样,建立AI防御体系,保持日常的网络卫生。”
他还表示:“金融AX大转型不仅仅意味着技术的引入,更是金融服务根本性体质的改善。”并承诺政府将大胆进行制度改革,以便实现生产性、包容性和可信赖的金融服务。
※ 本报道经人工智能(AI)系统翻译与编辑。












