
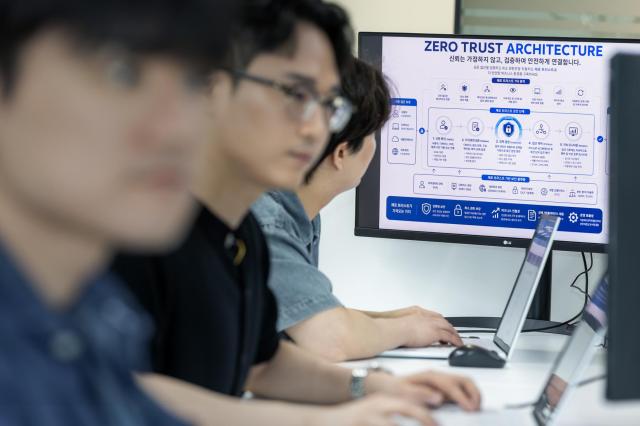
KT于7日宣布,将提升零信任安全战略,在全公司系统中实施常态化的预防和主动响应机制。
KT此前已引入零信任网络访问(ZTNA)解决方案,基于用户和终端的信任级别验证工作系统的访问。此次,KT将在此基础上建立威胁预警检测系统,增强对安全事件扩散的防范能力。
此外,KT还建立了多重检测机制,以便及时捕捉未知的新型攻击和内部渗透后发生的异常访问等追加攻击行为。
在发生安全事件时,KT将进一步完善微分段(Micro-segmentation)架构,以阻止损害扩散。微分段技术通过细化系统的访问权限和通信范围,限制攻击者在内部的移动,防止安全威胁的扩散。
KT已在主要系统和部分工作环境中完成微分段的试点应用,计划在今年完成运营稳定性和政策验证后,向全公司环境推广。
KT表示,将基于零信任安全战略,扩大智能威胁检测技术的应用范围,以主动应对日益复杂的网络威胁。
KT信息安全室常务理事(CPO)金昌午表示:“我们正在基于ZTNA的运营经验,持续提升以常态化预防和主动响应为中心的零信任安全体系,积极引入微分段和基于行为的检测等先进安全技术,以保持主要业务系统和服务的安全水平达到最高标准。”
零信任是基于“绝对不信任,始终验证”的原则,要求对所有访问请求进行严格的身份验证和批准的现代网络安全框架,基于持续验证、最小权限和假设侵害等三大核心原则。
※ 本报道经人工智能(AI)系统翻译与编辑。












