
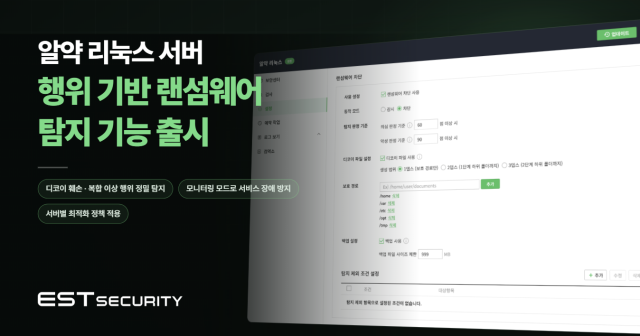
东软软件的安全子公司东软安全于28日宣布,为增强企业服务器环境对勒索软件的防御能力,在其杀毒软件——阿药Linux服务器版中应用了‘基于行为的勒索软件检测功能’。
该功能结合了文件破坏检测和文件系统异常行为分析,能够综合运作。通过此功能,能够有效应对集中存储企业核心数据和服务的Linux服务器环境,尤其是在最近成为勒索软件攻击目标的情况下。
最近的勒索软件攻击不仅利用已知的恶意代码模式,还通过新型和变种形式进行高级化,尤其是当企业的主要数据和服务集中在Linux服务器上时,数据破坏和服务中断的风险加大,因此实时捕捉文件系统中出现的异常行为的应对技术显得尤为重要。
该功能综合分析了多种异常行为信号,包括:利用诱饵文件的‘诱饵破坏检测’、多个文件的连续更改、名称及扩展名更改、异常删除、跨多个目录的文件更改等。
此外,还提供了确保稳定服务器运行的‘监控模式’,这是防止安全解决方案引入的误报和服务中断的安全装置。该模式不会立即阻断可疑进程,而是帮助管理员了解检测结果对实际操作的影响。
因此,管理员可以在经过一段时间的监控后确认正常运行,再细致调整保护路径、例外项目和应对方式。由于每个企业服务器的应用程序和文件访问模式不同,能够安全地应用针对各系统环境优化的安全政策。
东软安全产品开发部门负责人表示:“为了有效应对日益复杂的网络威胁,不仅需要引入最新的安全技术,还需要持续更新操作系统(OS)和安全补丁,并将实际操作环境优化的安全政策有机结合。”他还表示:“未来,我们将持续提升安全技术,以便客户能够应对不断变化的威胁,保持稳定的商业环境。”
※ 本报道经人工智能(AI)系统翻译与编辑。












