
在线流媒体服务(OTT)蒂宾确认,包含活跃、休眠和退会账户在内,共有3954万个账户的个人信息被泄露。与账户数量相比,实际受害者数量预计将大幅减少。由于一个用户最多可拥有13个账户,重复账户数量较多,因此无法准确估算受害者人数。
3日,科学技术信息通信部(科技部)发布了针对5月发生的蒂宾个人信息泄露事件的民间联合调查组的调查结果。结果显示,包含重复账户在内,约有3954万个账户的信息被泄露。
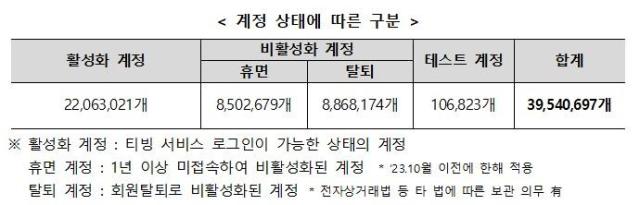
调查显示,许多用户拥有多个账户。蒂宾允许通过社交网络服务(SNS)登录,从而使得一个用户可以拥有多达13个账户。
按注册类型划分,蒂宾自有注册账户为726万个,CJ ONE统一会员账户为863万个,SNS便捷注册账户为2247万个。
调查组指出,此次事件导致包括用户名、密码、CJ ONE统一ID、姓名、手机号码、电子邮件地址、出生日期、居民身份证号码等在内的20项信息被泄露。
手机号码和电子邮件地址等信息在部分情况下是加密泄露的。然而,由于加密密钥也被泄露,因此调查组认为这些信息的安全性与明文信息相当。
密码以单向加密的形式泄露,无法被解密为明文。
根据账户特性,泄露的个人信息范围也有所不同。拥有CI的账户为19040000个,去除重复后为13240000个。这些账户平均泄露了11.1项个人信息。而没有CI的20400000个账户则平均泄露了4.6项信息。
因此,实际受害者数量预计将少于泄露的账户总数。去除测试账户后,去除重复的CI账户数量为33640000个。然而,由于无法确认没有CI账户的用户是否拥有多个账户,因此尚未计算出实际受害者数量。调查组表示,未来将由个人信息保护委员会对泄露规模进行详细分析,并公布具体数据。
◇攻击者窃取开发环境接入密钥…泄露项目总计30.35GB
调查组还公开了攻击者的入侵路径和个人信息窃取手法。结果显示,攻击者窃取了蒂宾开发者的“开发环境接入密钥”,成功入侵系统内部的开发和运营环境。攻击者分两次窃取了开发项目。第一次攻击中泄露了14个项目,第二次攻击中泄露了361个可访问开发环境的项目。泄露的项目总规模为30.35GB,包含了用户个性化内容推荐、搜索算法以及用户管理、认证体系、支付和付费服务运营相关的源代码等蒂宾的核心技术资产。
其中,43个项目的源代码中包含了可入侵蒂宾运营环境的“运营环境接入密钥”。存储用户信息的数据库(DB)中的用户名和密码也未加密,直接以明文保存。
攻击者利用这些信息于5月30日访问数据库并试图泄露个人信息。当时,数据库服务器中央处理器(CPU)使用率飙升至100%,触发了异常警报,蒂宾随即中断了相关操作。
随后,攻击者于次日利用另一接入密钥创建了内部虚拟服务器,再次发起攻击。将数据库中存储的用户信息24GB转移至该虚拟服务器后,转移至外部服务器,并为清除痕迹删除了虚拟服务器。第二次攻击未引发服务器工作量增加的异常警报。
◇蒂宾整体安全隐患…信息保护专责人员仅有‘4人’
调查组认为,蒂宾在接入密钥管理、访问权限控制、异常行为检测等信息保护体系方面存在严重不足,导致了损失的扩大。调查发现,开发和运营环境接入密钥被直接暴露在源代码中,或以明文保存并通过公司内部消息共享。所有开发人员均被授予了对所有开发项目的访问权限,导致只需窃取一个接入密钥便可访问整个项目。即使在CPU负荷等异常情况发生时,也缺乏实时检测和应对的体系。蒂宾在2024年的模拟黑客攻击中发现了接入密钥“硬编码”的漏洞,但未进行改进。调查显示,信息保护专责人员仅有4人,远低于149名开发人员和265名全体员工的比例。新虚拟专用网络(VPN)设备的接入记录仅保存了约6天,办公电脑的病毒管理等定期安全检查也不够充分。在事件发生后约29小时才向韩国互联网振兴院(KISA)报告,违反了信息通信网络法规定的24小时内报告义务。
科技部要求蒂宾在本月内提交针对此次调查结果的防范措施实施计划。蒂宾将于10月至12月实施相关措施,科技部将于明年1月开始检查实施情况。检查结果中如有需要补救的事项,将根据信息通信网络法进行整改。
与此同时,蒂宾当天将发布官方声明,并公布未来的信息安全强化计划和客户补偿方案。
※ 本报道经人工智能(AI)系统翻译与编辑。












