
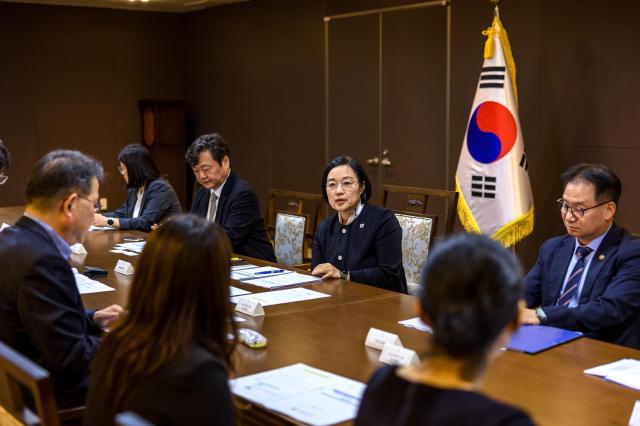
韩成淑总理在6日针对金融机构和公共机构接连发生的个人信息泄露事件表示:“现有的安全体系和检查体系难以应对这种情况”,并要求全面改进安全检查。
她在当天上午于政府首尔厅主持的金融与公共机构个人信息泄露相关会议上指出:“政府、公共机构、金融界和企业都应保持警惕,迅速解决此次事件,以此为契机彻底重塑安全系统。”
她进一步强调:“类似方式的黑客攻击不仅可能在金融界扩散,还可能波及工业界和政府、公共部门,令人非常担忧。”并指出:“现有的安全意识和系统、政府应对机制难以应对新的信息环境变化。”
在会议上,韩总理指示金融委员会准确掌握泄露的个人信息范围和事故原因,制定对策,并监督相关金融公司严格落实客户保护和赔偿。同时,要求对全金融行业进行迅速而彻底的安全检查。
她还要求科学技术信息通信部和个人信息保护委员会等机构检查工业界和公共机构的自我预防活动及应急响应机制,并全面重新审查个人信息保护认证体系。指示警察厅与相关机构合作,迅速调查黑客组织。
韩总理强调:“适应新时代的安全体系和相关技术专业人才的 확보也非常紧迫。”并指出:“应通过社交媒体等渠道透明地提供准确的信息,以防止像存款账户信息被黑客攻击那样的虚假信息或假新闻传播,增加公众的不安。”
近期,金融界接连发生针对外部暴露的业务支持系统等脆弱点的个人信息泄露事件。新韩银行约有2.5万名客户的个人信息被泄露,KB国民银行和 하나银行分别有119名和89名客户的信息被盗取。在公共部门,韩国电力公司也发生了约2.4万名员工的姓名、所属和电话号码等信息暴露在外部网页上的事件。
此前,李在明总统于4日接收了关于金融机构和公共机构个人信息泄露事件及应对现状的报告,并指示对此事高度重视,确保彻底调查和制定对策。
※ 本报道经人工智能(AI)系统翻译与编辑。












