韩国近期接连发生网络攻击和个人信息泄露事件,受影响范围从金融机构扩大至公共企业、高校及大型教会。各机构披露的受影响人数简单相加已超过100万,但部分数据尚待核实,且无法确认是否存在重复。
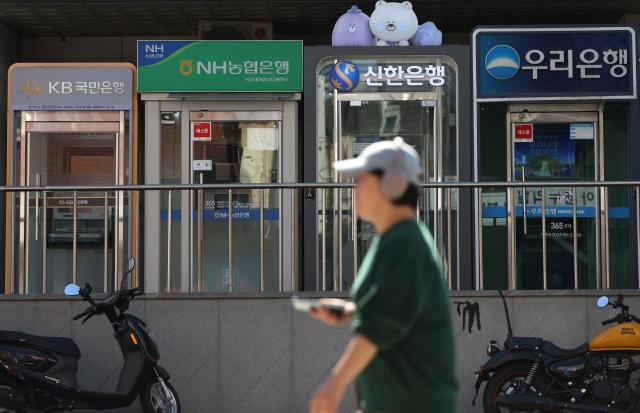
据韩国金融界及网络安全业界11日消息,自9月底以来,新韩银行、KB国民银行、韩亚银行、BNK釜山银行等7家金融机构相继确认遭受黑客攻击并发生信息泄露。其中,新韩银行约2.5万名贷款申请客户、Yegaram储蓄银行约4万名客户的信息外泄。Kakao Bank、K Bank及Toss Bank等三家互联网银行也发现异常访问尝试,但未发生信息泄露。
金融机构之外,韩国电力公社约2.4万名员工的姓名及联系方式等信息遭到泄露,首尔网络大学学生、毕业生及教职员工的个人资料也被公开。大型教会同样受到波及,汝矣岛纯福音教会初步判断,约85万名信徒的信息可能外泄。
此次事件的一大特点是,部分机构并非自身系统遭到直接攻击,而是因外部合作企业的安全漏洞受到牵连。
韩国在线教育系统供应商MalgnSoft此前遭黑客入侵,导致20余家委托其管理个人信息的机构和团体同时受到影响。其中,国家清廉权益教育院约10万名用户、韩国教育设施安全院约4万名用户及起亚光明工厂工会约5000名会员的信息遭泄露。
与此同时,人工智能(AI)技术被用于网络攻击的迹象引发关注。韩国网络安全企业指出,近期针对金融机构的攻击可能使用了中文开源代理式渗透测试工具ARTEX。美国网络安全企业CrowdStrike也发现相关证据,认为攻击者可能借助AI提高对多家金融机构的攻击效率。
不过,目前尚无证据表明,公共企业、高校及教会遭遇的攻击使用了相同工具,也无法确认相关事件是否由同一攻击者实施。
面对不断扩大的网络安全风险,韩国政府已加强应对。科学技术信息通信部与韩国互联网振兴院启动24小时应急机制,并向约2.8万家企业发送安全检查建议。教育部也要求400余家下属机构加强系统安全检查。
网络安全专家指出,随着AI降低网络攻击门槛,安全防护相对薄弱的外包系统可能成为新的突破口。加强外部合作企业管理、访问权限控制及个人信息销毁机制,将成为防范连锁信息泄露的关键。