
随着生成型人工智能(AI)和云计算的普及,安全威胁的速度正在加快,企业的安全体系也在向自动化和代理化转型。
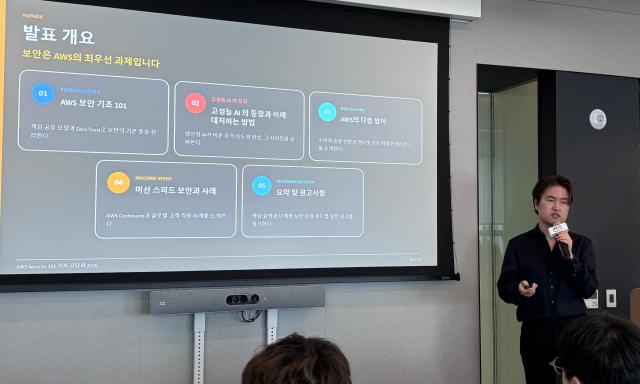
亚马逊网络服务公司(AWS)于7月1日在首尔江南区的AWS韩国办公室召开了‘AWS安全(Security) 101’记者会,分享了高性能人工智能时代的安全环境变化及应对策略。
根据AWS的说法,前沿AI模型不仅能够检测零日漏洞,还能生成功能性利用代码,并提出根本原因修复建议。最近的基准测试显示,利用成功率最高可达87%,安全专家的审查时间也从数周缩短至数小时。
申首席表示:“AI加快了攻击的时间表,企业的漏洞响应体系却无法跟上。”根据AWS的数据,漏洞被实际利用的平均时间从2018年的2.3年缩短至2024年的5天,预计到2026年将降至约20小时,而企业确认漏洞并应用补丁的平均时间仍需32至38天。
尽管攻击速度以小时为单位加快,但防御仍然依赖于手动检查和事后处理,这在AI时代可能导致更大的响应空白。
申首席强调:“为了缩小这种响应空白,必须提高安全运营的自动化水平。”他解释说,需要利用自动推理、规模化威胁情报和安全代理等技术,缩短从检测到验证和修复的过程。他认为,应将周期性检查转变为持续验证机制。
作为国内企业的案例,LG CNS的基于AI的安全检查审查案例被介绍。LG CNS RED团队负责人李振旭展示了利用AWS安全代理进行模拟黑客攻击自动化的案例。他指出,随着大型安全事件的增加和AI转型(AX)项目的扩展,安全检查的需求不断增加,但白帽黑客的人力资源有限,现有的自动化扫描工具在误报验证方面负担较重,实际应用受到限制。
李团队长表示,LG CNS正在考虑在安全审查过程中利用AWS安全代理,并在部分检查过程中确认了实际应用的可能性。AWS安全代理不仅提供漏洞探索结果,还提供判断依据和推理过程,从而降低结果验证的负担。当输入账户权限信息等额外上下文时,检查的可信度从60%提高到90%。
在效率方面,LG CNS也显示出一定的改善效果。根据LG CNS的数据,结合专家验证的情况下,平均检查成本降低了30%,检查时间从5天缩短至3天。仅使用代理进行检查时,成本降低了70%,所需时间也从5天缩短至1天。然而,在需要审查复杂业务逻辑或判断实际风险的领域,仍需专家的确认。
李振旭团队长表示:“AI代理的引入不会导致安全专家角色的缩小,重复性的检查将由AI承担,而专家将专注于复杂业务逻辑的验证、结果解读以及与开发团队的沟通,从而使白帽黑客的角色更加专业化。”
※ 本报道经人工智能(AI)系统翻译与编辑。












